SINGULIER BASTION - セキュリティ防衛サービス
SINGULIER BASTION
Cyber Security Defense
穴を塞ぐな。
壁を設計しろ。
SINGULIER BASTION(サンギュリエ・バスティオン=要塞)―
脆弱性の個別対処ではなく、
多層の防衛構造そのものを設計するセキュリティ防衛サービス。
フォレンジック(侵害痕跡の調査・分析) → 多層防御構築 → 継続監視。
御社のサーバーを、構造で守る。
The Problem
動いている。
でも、守れているか。
サーバーは動いている。事業も回っている。
でも、セキュリティは後回しになっていないか。
PHPが古い。OSのサポートが切れている。あるいは最新環境でも、
多層防御が設計されていない。
大手セキュリティベンダーの回答はいつも同じ。
「まずアップグレードしてください」。
それができれば苦労しない。
The Solution
構造を設計してから、
守る。
BASTIONは、脆弱性の個別対処ではなく、
多層の防衛構造そのものを設計するセキュリティ防衛サービス。
多層防御が攻撃を自動遮断し、
人間が気づく前に脅威を止める。
エージェントレスだから、既存環境に一切の影響を与えない。
Why BASTION
3つの構造的優位性。
「アップグレードしてください」と言うだけのベンダーとは、
設計思想が根本から異なる。
Multi-Layer Defense
攻撃を「多層」で止める。
単一の防御壁ではなく、独自の多層防御アーキテクチャで攻撃を構造的に遮断。1層を突破されても、次の層が止める。
Autonomous Defense
人間を待たずに、止める。
24時間365日の自動遮断。深夜3時の攻撃も、休日のゼロデイも、人間が気づく前に防御が完了している。
Agentless Design
既存環境への影響、ゼロ。
サーバーへのソフトウェア追加は一切不要。SSH接続のみで巡回・防御を完結。レガシー環境の安定稼働を壊さない。
Competitive Edge
なぜ、
他社では守れないのか。
「アップグレードしてください」は、答えではない。
アップグレードできない現実に向き合う技術力が問われている。
横スクロールで比較できます。
| 比較項目 | 大手SIer | セキュリティSaaS | フリーランス | BASTION |
|---|---|---|---|---|
| EOL環境の防衛 | ✕ 対象外 | ✕ 未対応 | △ 属人的 | ◎ 専門特化 |
| 24時間自動遮断 | ○ 高額 | ◎ | ✕ | ◎ 標準装備 |
| エージェントレス | ✕ 要インストール | ✕ 要エージェント | △ | ◎ SSH接続のみ |
| フォレンジック調査 | ◎ 高額 | ✕ | ○ 属人的 | ◎ 体系化済 |
| 経営者向けレポート | ○ | ✕ 技術者向け | ✕ | ◎ 二面レポート |
| 月額相場 | ¥100〜500万 | ¥5〜30万 | ¥10〜30万 | ¥15万〜/月 |
Supported Environments
あらゆる環境に、
対応する。
最新環境でもEOL環境でも、対応範囲を限定しない。
他社が断る環境にも、BASTIONは応える。
対応OS
対応ランタイム
対応Webサーバー
クラウド対応
How It Works
導入は3ステップ。
まず調べる。次に守る。そして守り続ける。
段階的に防衛体制を構築するから、導入リスクを最小化できる。
初回ヒアリング
現状のサーバー構成・ランタイム・課題感をお伺いします。オンライン30分、無料です。
FORENSIC調査
サーバーに接続し、脆弱性・侵害の有無を診断。最短48時間で初期所見を報告します。
SHIELD → WATCH
多層防御を構築し、学習期間を経て自動遮断を有効化。以降は月額の継続監視で守り続けます。
Your Partner
設計者が、守る。
セキュリティベンダーは製品を売る。フリーランスは時間を売る。
BASTIONでは、アーキテクトが設計し、自ら運用する。
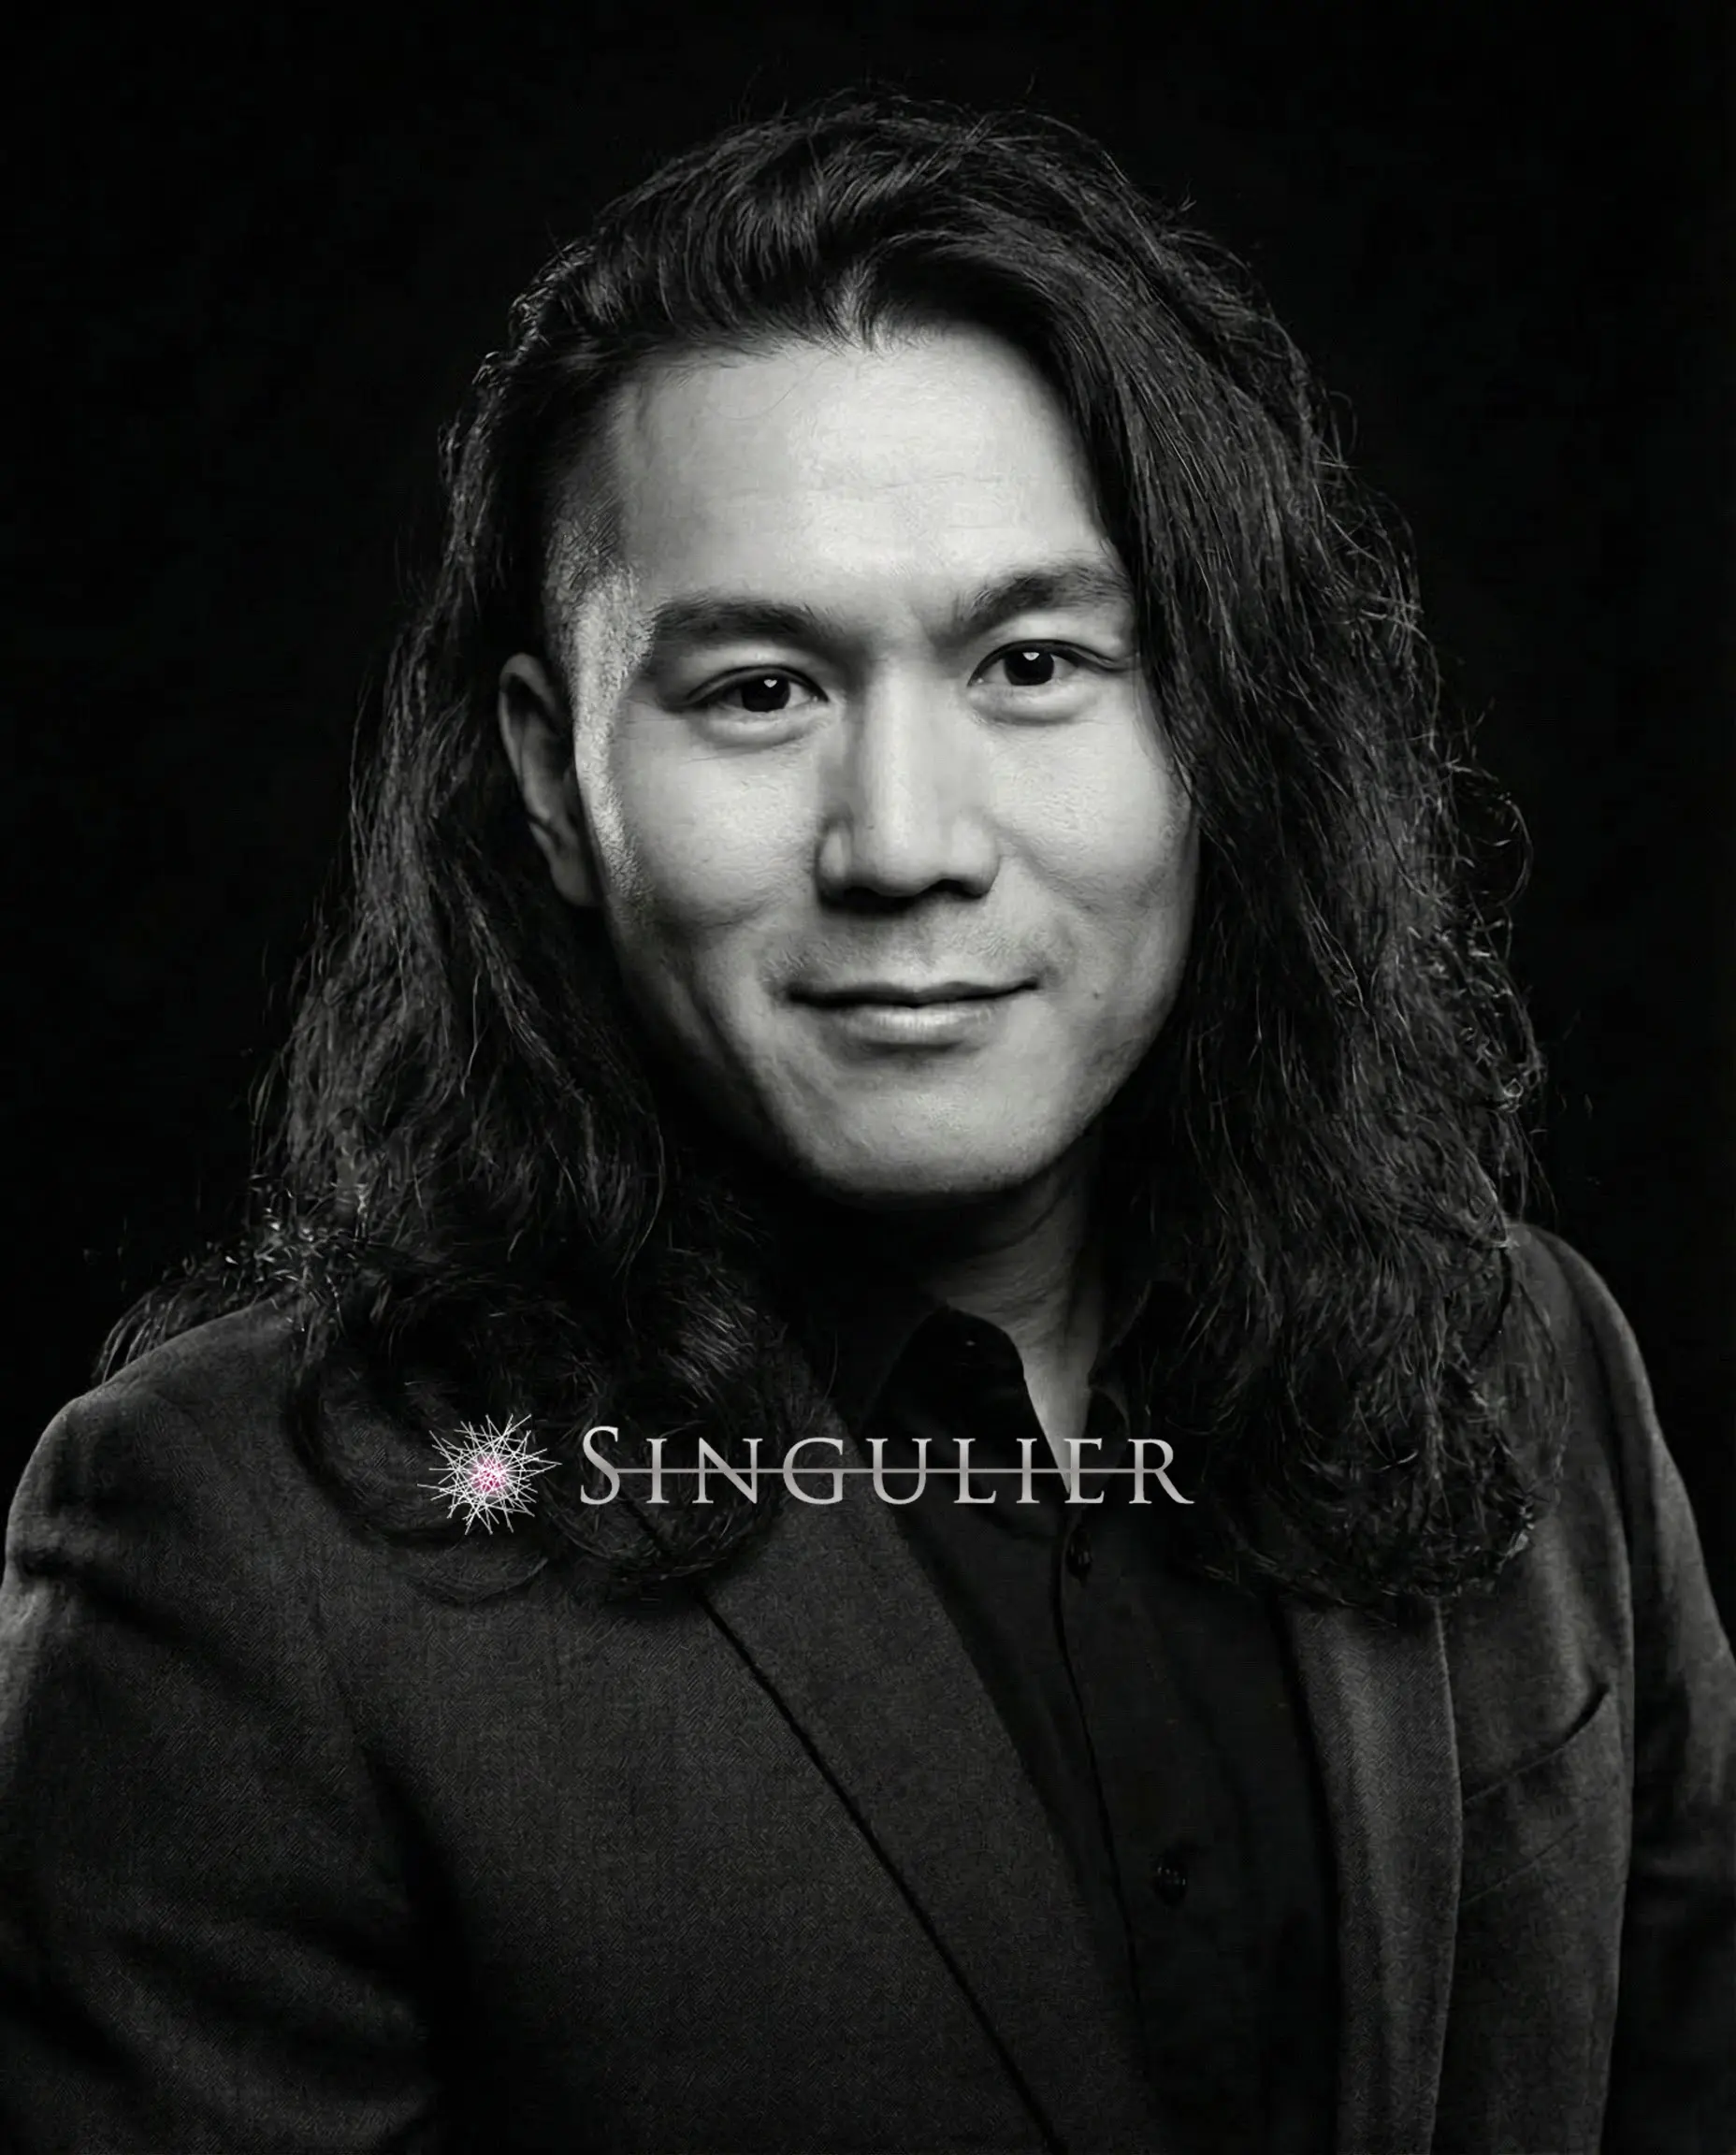
和泉 裕臣Hiroomi Izumi
株式会社SINGULIER 代表取締役 CEO / CMO / CTO / 社内哲学者
エンジニアリング、マーケティング、経営戦略の三位一体を体現するビジネス・アーキテクト。早稲田大学大学院にて西洋哲学を修めた後、IT業界へ転身。月間流通額数十億円規模の決済システムや、1,000万PV/day超のアドテク基盤におけるアーキテクトとしての実績を持つ。NLP・生成AIモデル開発の知見を基盤に、AI駆動開発にも強みを持つ。著書『Facebookデザイン プロフェッショナルガイド』(マイナビ 共著)。
FAQ
よくあるご質問
大手セキュリティベンダーは「最新環境へのアップグレード」を前提としますが、BASTIONは脆弱性の個別対処ではなく、多層の防衛構造そのものを設計するアプローチを採用しています。独自の多層防御設計と24時間自動遮断で、EOL環境を含む多様なLinuxサーバー環境での事業継続を支えます。
不要です。BASTIONは完全エージェントレス設計です。SSH鍵認証による接続のみで運用するため、サーバーへの追加ソフトウェアインストールは一切ありません。既存環境の安定稼働に影響を与えません。
CentOS(EOL含む)、Rocky Linux、AlmaLinux、Oracle Linux、Ubuntu、Debian等の主要Linuxディストリビューションに対応。ランタイムはPHP、Python、Ruby、Node.js、Java等を網羅しています。
導入後2〜4週間の学習期間を設け、検知のみ(遮断なし)で正規通信パターンを把握します。ホワイトリスト確定後に自動遮断を有効化するため、誤検知リスクを構造的に排除します。万が一の際も、顧客自身が即座に復旧できるセーフモードを標準提供しています。
Linuxサーバーを運用している企業であれば、規模・業種を問わずご利用いただけます。特に、CentOS 7等のEOL環境やPHPの旧バージョンなどアップグレードが困難な環境を抱えている企業には最適ですが、最新環境においても多層防御による予防的セキュリティ強化として有効です。
BASTION WATCH(継続監視)は12ヶ月契約、1年ごとに自動更新されます。解約は契約満了日の2ヶ月前までに書面通知をお願いしています。BASTION FORENSIC(スポット調査)は単発でのご依頼が可能です。
対象システムの規模(サーバー台数・ランタイム構成)により異なります。常駐やデータセンターへの現地対応を含まないリモート完結型のため、大手SIerの数分の1のコストで防衛体制を構築可能です。まずは無料のオンラインヒアリングで現状をお伺いし、個別のお見積もりをご提示します。
BASTIONは防御体制の設計・構築・運用を提供するプロフェッショナルサービスであり、セキュリティインシデントの不発生を保証・補償するものではありません。また、常駐エンジニアの派遣やデータセンターへの現地対応は含まれません。全ての業務はSSH接続によるリモートで完結します。大手ベンダーのような紋切型の対応ではなく、アーキテクト自らがシステム構成を理解した上で、最適な防衛構造を設計します。
御社のサーバーを、
構造で守る。
環境を問わない。設計で守るのが、BASTIONの答え。
Related Services
他のサービス
DIAGRAMで考え、PLATEAUで集め、AGENCEMENTで作り、BASTIONで守る。