「パッチを当てろ」では守れない──AIが全階層の脆弱性を暴く時代、止められない本番環境を防衛する境界設計

わずか7日間だった。2026年10月21日から27日のあいだに、本番サーバーを支える3つの階層すべてで、深刻度「Critical(緊急)」の脆弱性の公表と攻撃実証が立て続けに表面化したのである。アプリケーション実行環境の「PHP2Shell」、通信圧縮ライブラリの「HTTP2Shell(当初の通称はNode2Shell)」、そしてLinuxカーネルのTCP脆弱性だ。
大きな脆弱性が出るたび、世間では同じ正論が繰り返される。「直ちに修正パッチを当てろ」「最新バージョンへ上げろ」という号令だ。
——だが、現場が動けない理由は怠慢にあるのではない。「稼働中の事業を止められない」という経営上の制約と、AIが深層バグの探索や攻撃手順の構築を加速させる現実とが、正面から衝突しているのだ。
前回のコラム「OpenAI Dotsの矛盾──「安全に使うと価値が消える」常時稼働AIエージェントの構造的欠陥」では、常時稼働AIの安全設計を検証した。今回は視線を企業の本番サーバーへ移す。以前のコラム「「開発速度を落とせ」は答えではない——AI管理の3つの層を正しく理解する」で定義した「エンフォースメント境界(物理的に挙動を止める設計層)」の視点から、すぐには更新もOS再起動もできない本番環境をどう守り抜くかを考えたい。
7日間で全階層に波及した意味——AIが変えたバグ探索と攻撃実証の時間軸
2026年10月下旬の1週間が突きつけたのは、個別製品の不運ではなく、長年潜んでいた深層バグの探索から攻撃チェーンの構築までをAIが押し上げる時代に入ったという現実だ。
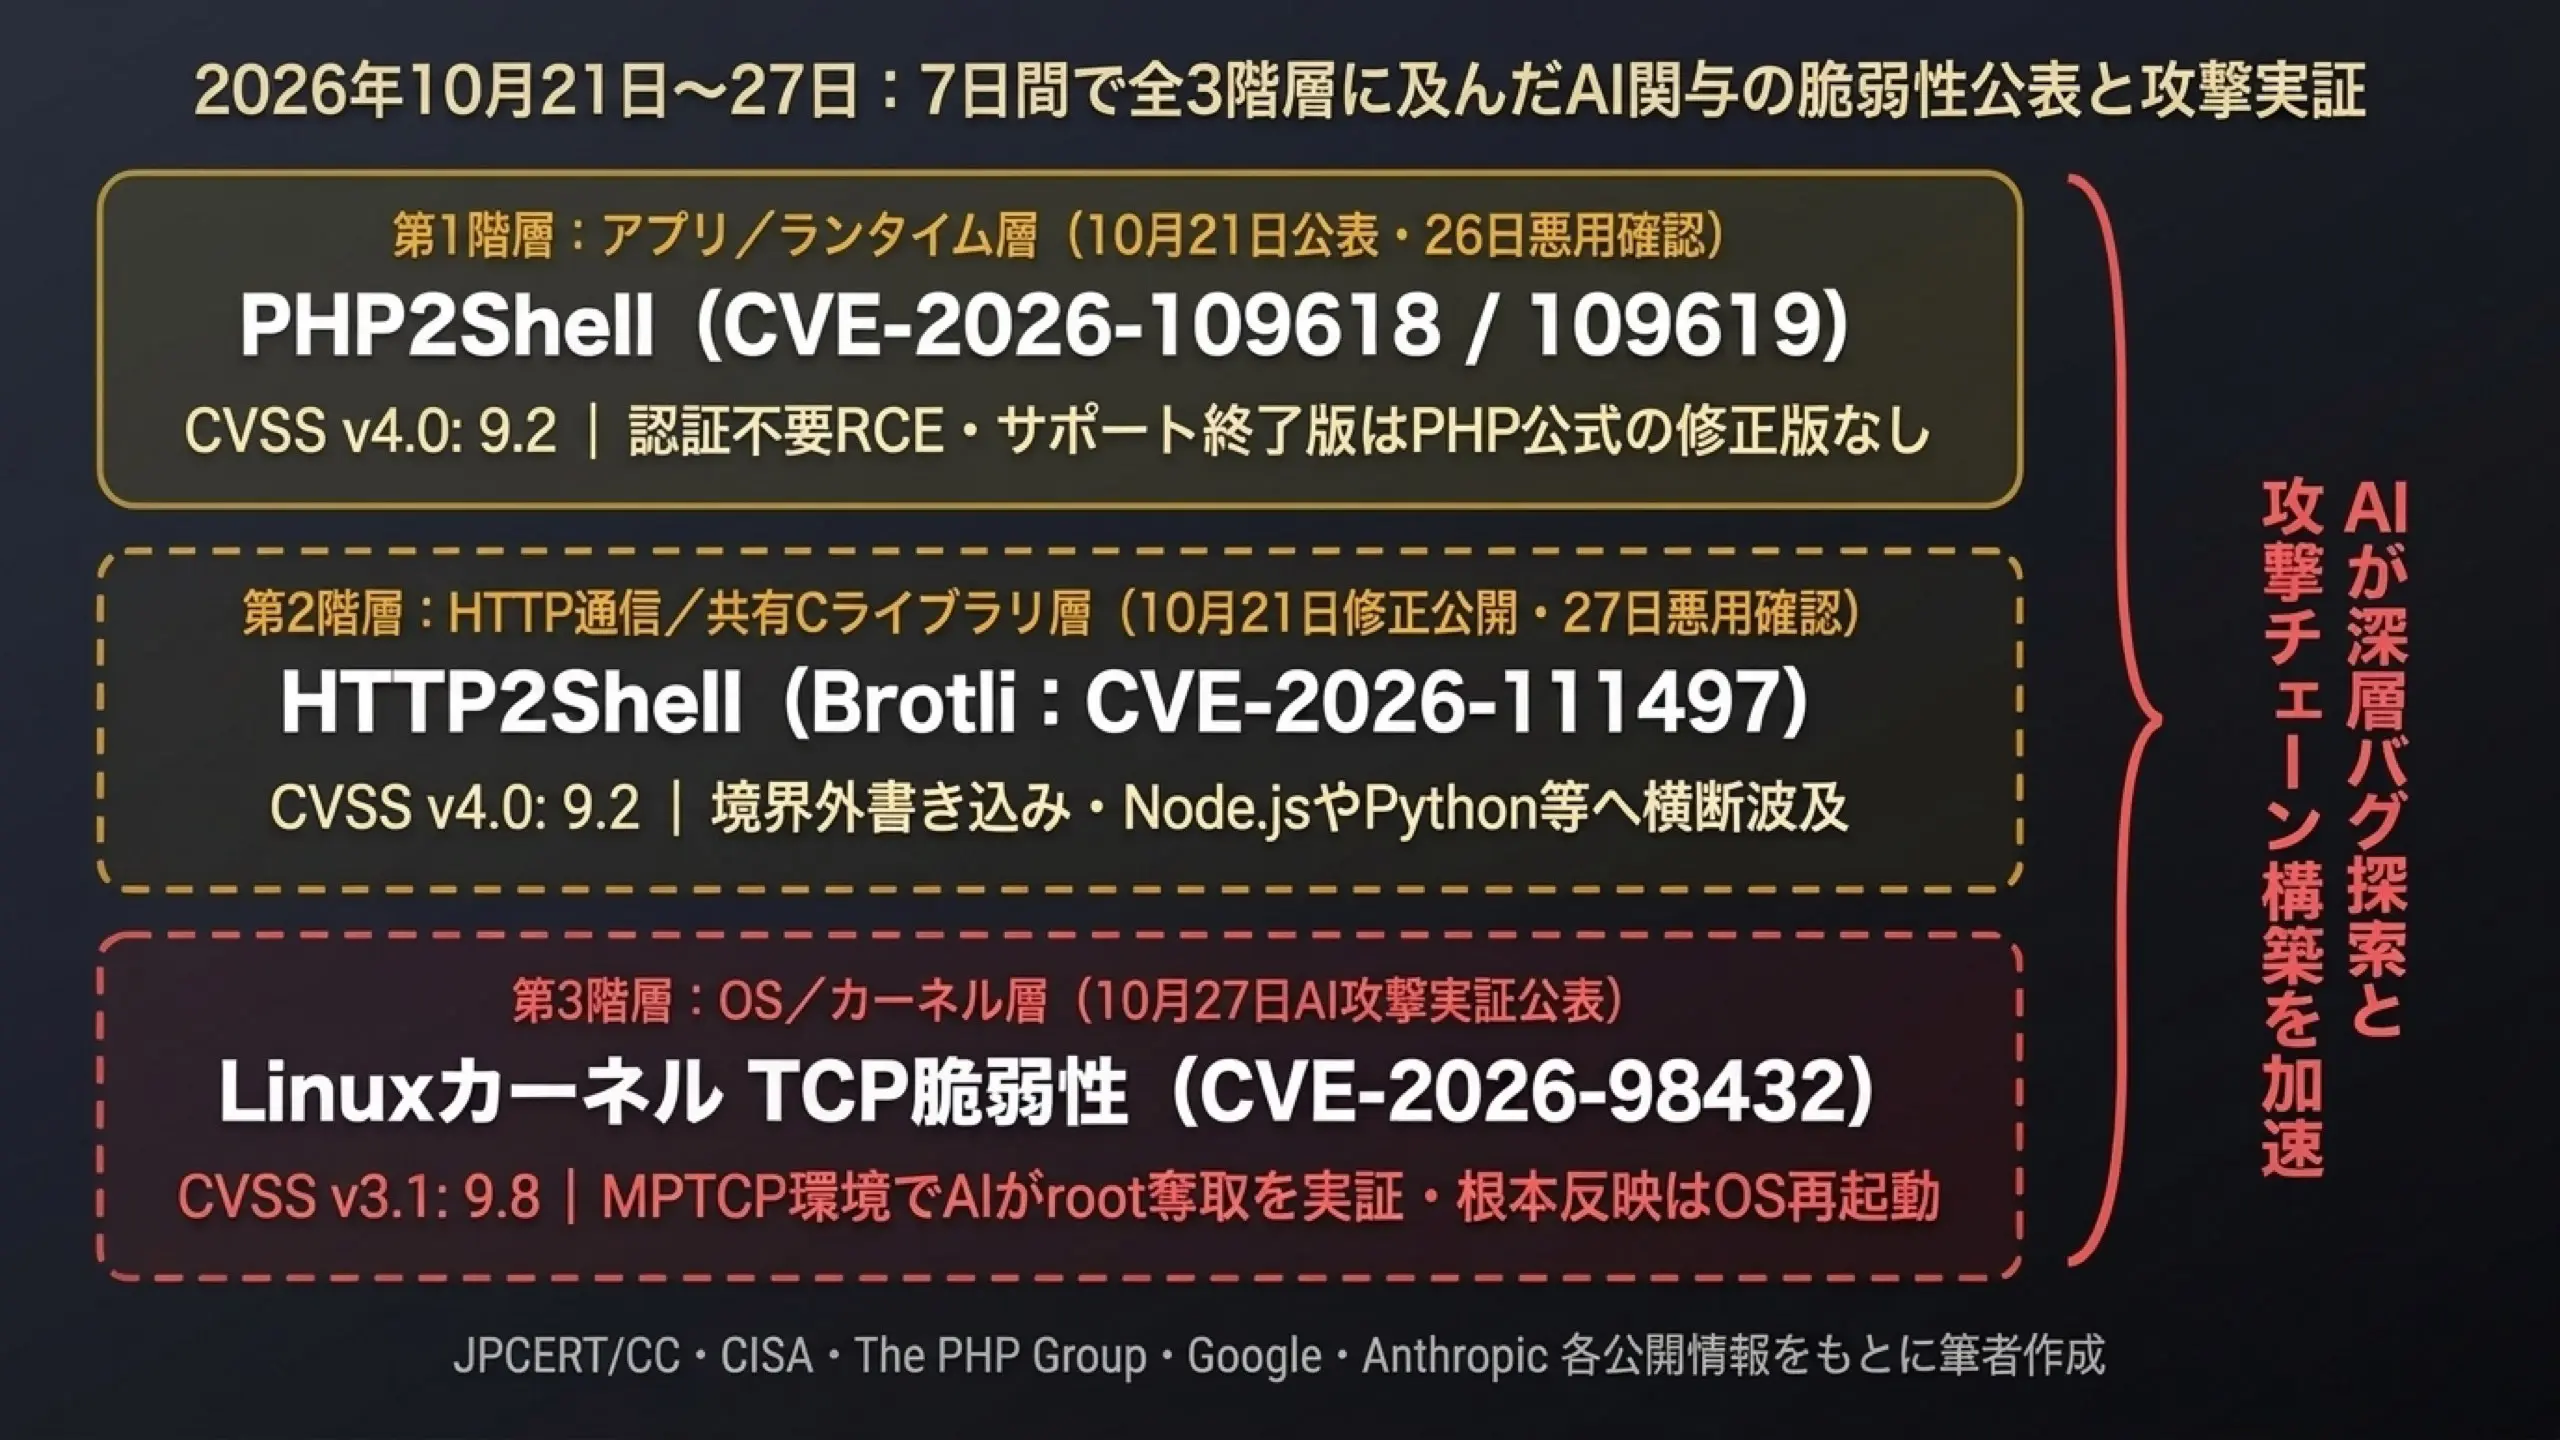
口火を切ったのは10月21日である。PHPのコア機能に、認証なしでRCE(Remote Code Execution=遠隔から任意のプログラムを実行される攻撃)を許す2件の脆弱性「PHP2Shell」(CVE-2026-109618、CVE-2026-109619)が公表された。CVSS v4.0(脆弱性の深刻度を最大10.0で示す国際基準の第4版評価値)はいずれも9.2。WebサーバーとPHPを連携させる標準的な仕組み(Apacheのmod_phpやPHP-FPMなど)が広く対象に入った。
発火条件自体はメモリ不足エラー時の制御離脱や解放済み状態の再参照という入り組んだ経路だが、公表から5日後の10月26日には米CISA(サイバーセキュリティ・インフラストラクチャセキュリティ庁)が悪用確認済み脆弱性カタログ(KEV)へ追加し、実環境での悪用を警告した。発見の背景には、セキュリティ研究者らによるAI解析の活用とOpenAIの研究支援枠組み「Patch the Planet」なども関わっている。
同じ10月21日、もう1つの穴が別の階層で修正公開された。Google製のデータ圧縮ライブラリ「Brotli」のC言語デコーダーにおける境界外書き込みの脆弱性「HTTP2Shell」(CVE-2026-111497、CVSS v4.0で9.2)である。国内でもJPCERT/CCが注意喚起を出した。HTTP/2プロトコル規格自体の欠陥ではなく、HTTP通信の圧縮展開で使われる上流の共有Cライブラリの実装不備であり、プロセスの異常終了やメモリ破損、ビルド条件によってはコード実行につながる恐れがある。
上流の共有ライブラリゆえ、影響はレガシー環境の枠を越えた。Node.js、Bun、Pythonパッケージ、クラウド基盤で広く使われる通信中継ソフトのEnvoy Proxyといったモダンな技術基盤へ一斉に波及し、こちらも10月27日に米CISAの悪用確認済みカタログへ追加されている。
そして10月27日、事態は一番下の層にまで及ぶ。Linuxカーネル(2015年公開のv4.4以降)のIPv4 TCPサブシステムに潜んでいた競合バグ(CVE-2026-98432、CVSS v3.1で9.8、10月中旬にCVE公開)について、Anthropicが未公開の研究モデルClaudeによる自律的な発見と攻撃実証の詳細を公表したのである。通常構成でもカーネルクラッシュ(サービス停止)を招き得るこのバグに対し、Claudeは複数の通信経路を束ねるMPTCPの待受(リスナー)を持つサーバー環境において、KASLR(カーネル空間のメモリ配置を毎回ランダム化して攻撃を阻む防御機構)の突破から認証不要のリモートroot権限奪取に至る攻撃チェーンを1時間足らずで組み上げてみせた。
「うちは古いPHPではなくモダンな言語とコンテナで組んでいるから関係ない」という楽観は、ここで崩れる。アプリケーション実行環境、通信の共有Cライブラリ、OSカーネル。それぞれの成立条件や影響の性質は異なるものの、上から下までの3階層すべてでAI関与の発見や攻撃実証が相次ぎ、公開から数日で実悪用が始まる時間軸に本番サーバーがさらされている事実は重い。
「パッチを当てろ」が現場で詰む3つの壁——EOL・無停止・横展開
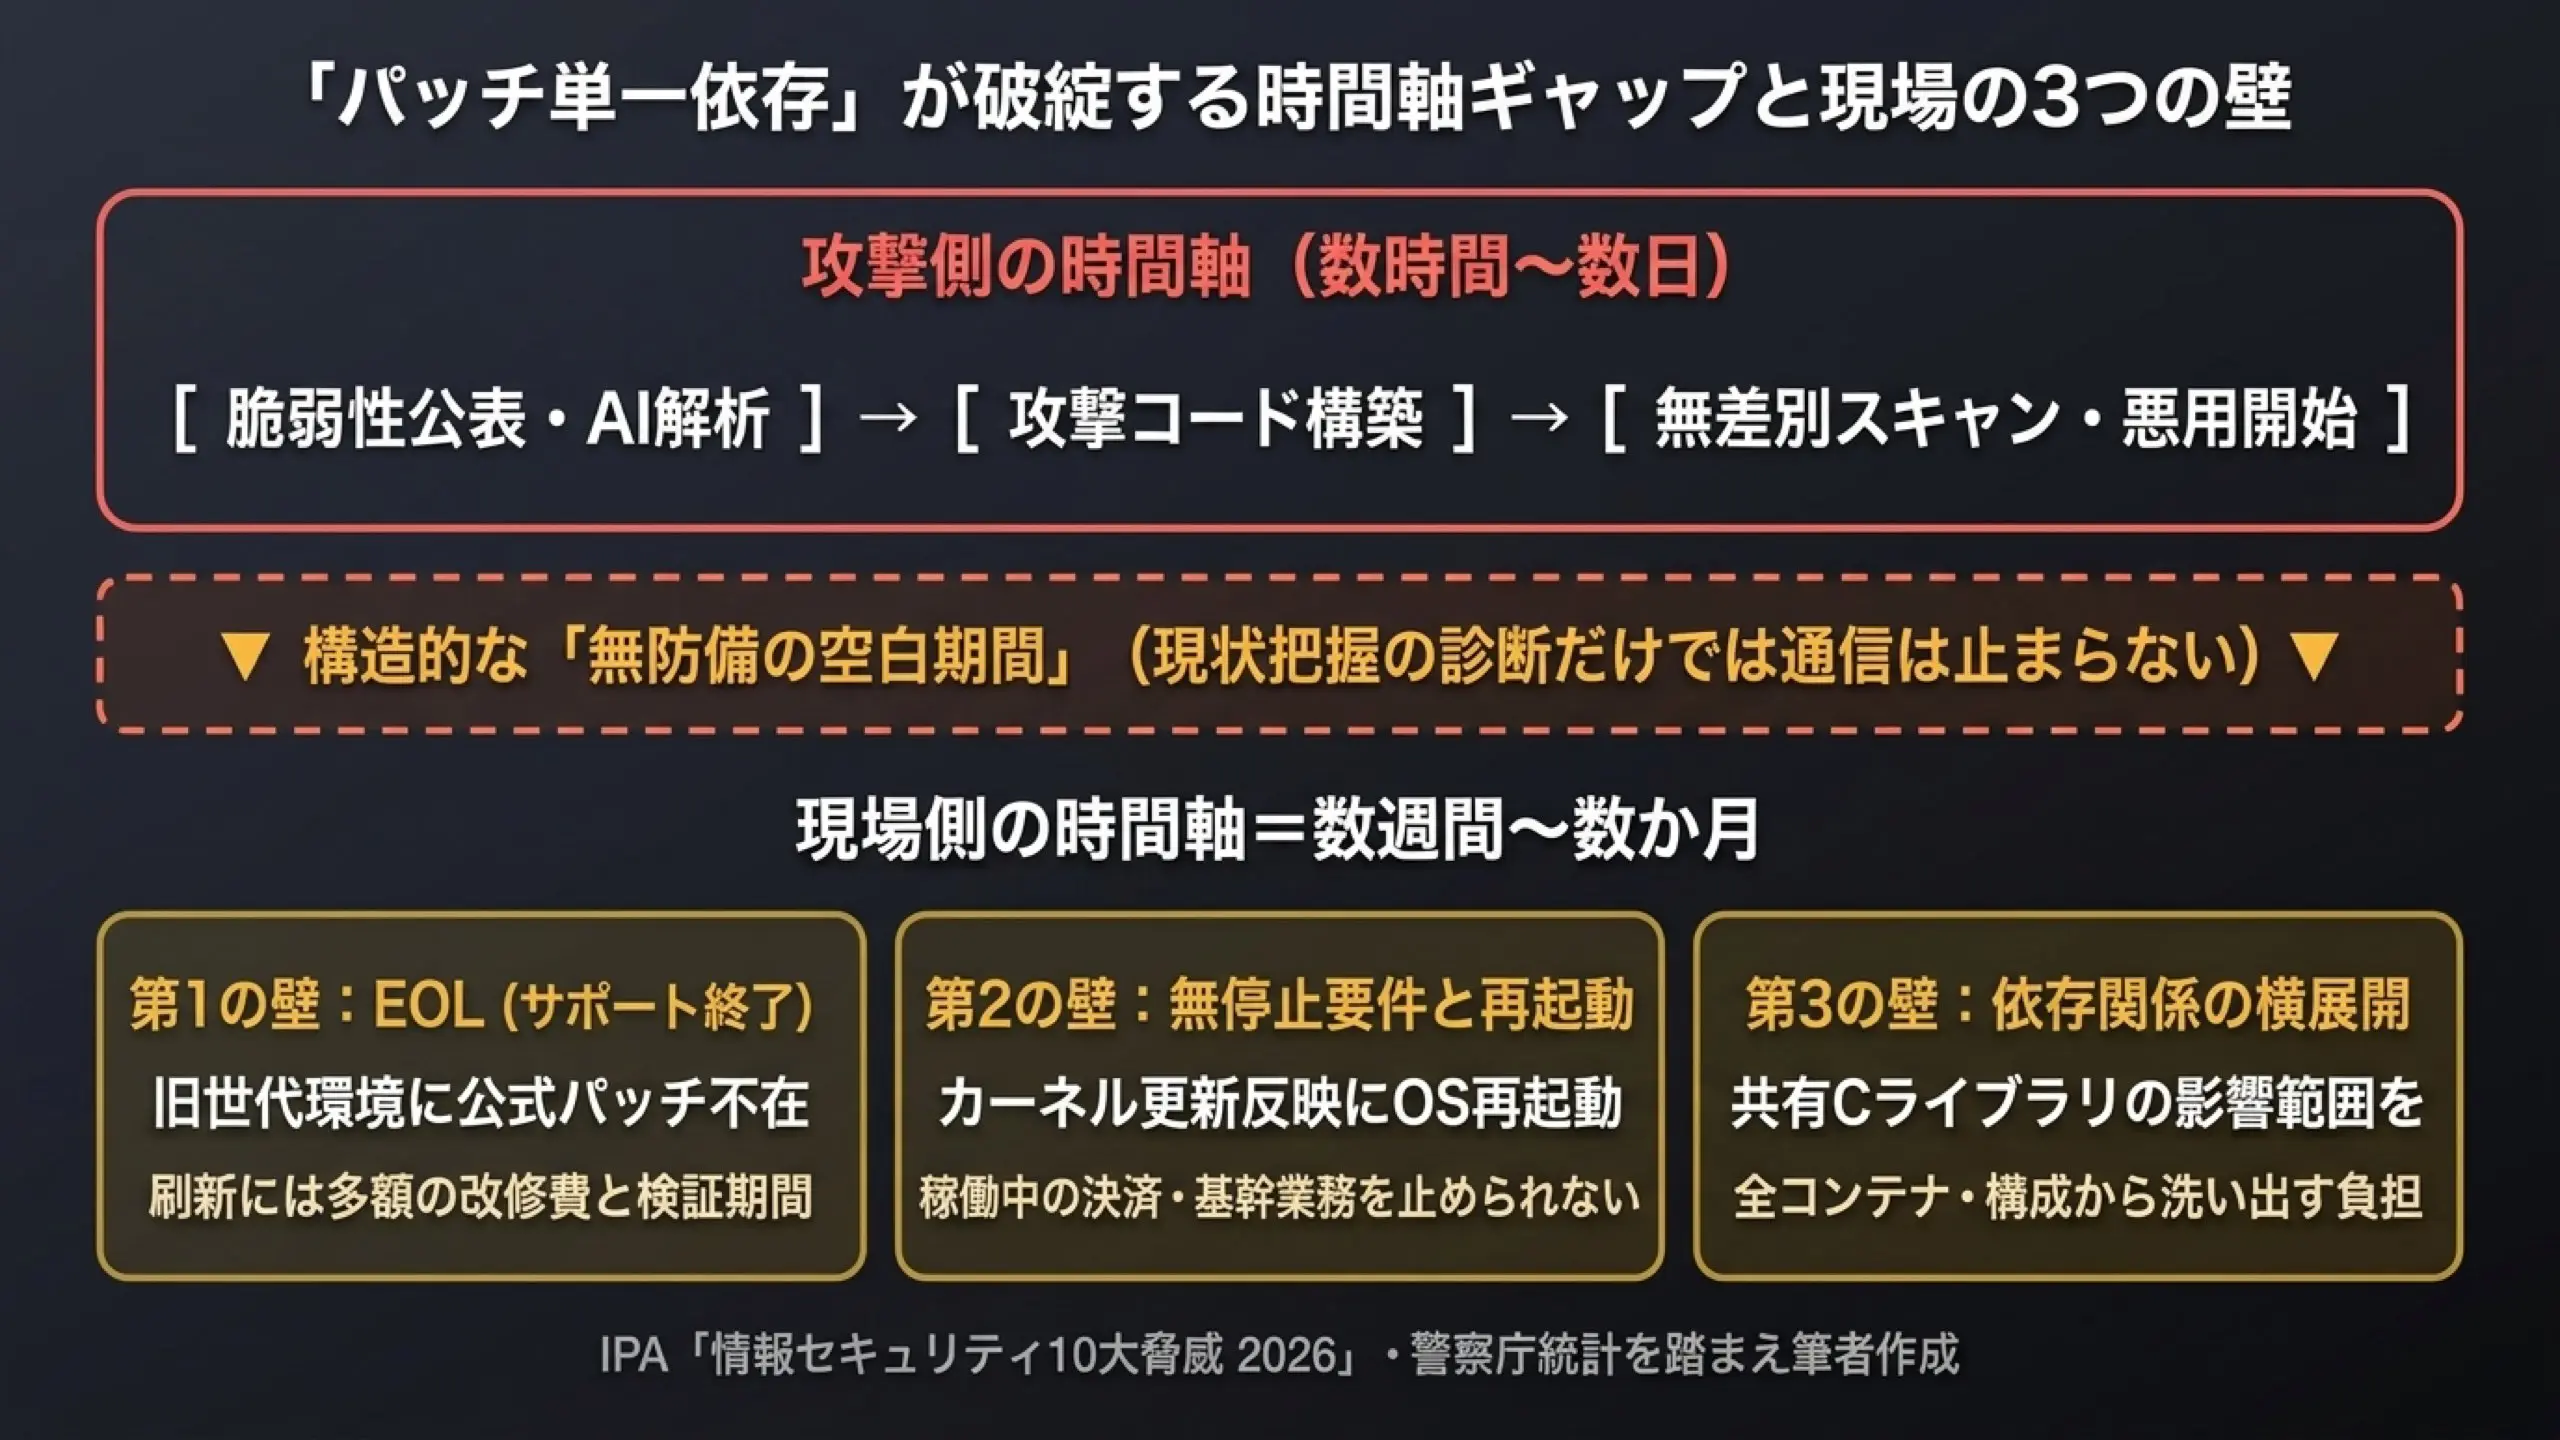
ソフトウェアへの修正パッチ適用とOSの更新はセキュリティの大原則だが、「パッチさえ当てれば守れる」という単一依存の運用は、本番環境が抱える事業制約と時間差の前で破綻する。
私は長年、月間流通額が数十億円規模の決済・EC基盤や、1日1,000万PVを超える配信基盤の設計に携わってきた。十分な冗長構成と専任チームを持てる大規模基盤でさえ、カーネル更新や根幹ライブラリの入れ替えには段階的な切り離しと入念な結合検証が欠かせない。まして単一構成や少人数の情シス体制で24時間稼働を支える中堅・中小企業のシステムや、長年改修を重ねたレガシー基幹系となれば、緊急パッチが出たその日に本番機を更新できる現場など一握りだ。
本番を半日止めれば、数千万円規模の売上と取引先の信用が消える。かといって放置してランサムウェアに暗号化されれば、数週間の業務停止で事業の屋台骨が揺らぐ。止めても損、止めなくても危険という板挟みが現場の足をすくませるのだ。
まず、開発元からの修正版がそもそも降りてこない環境がある。PHP2Shellでは現行の8.2系から8.5系には緊急修正版が出た一方、PHP 5.4から8.1までの旧世代も影響範囲に含まれた。EOL(End of Life=開発元の公式サポートが終了した状態)を迎えた世代には、PHP公式(上流)からの修正版は提供されない。OSディストリビューション等の独自バックポートが使える一部環境を除けば、創業以来の基幹業務や独自改修を重ねたCMSを動かす現場は取り残される。言語のメジャーバージョンを上げようにも、多額の改修費と数か月単位の互換性検証が避けられず、更新後にはPHP-FPMやWebサーバーの再起動も伴う。
次に立ちはだかるのが、無停止要件とOS再起動の衝突だ。Linuxカーネルの脆弱性(CVE-2026-98432)を根本から塞ぐカーネル更新を本番機に反映するには、カーネルのライブパッチ機構をあらかじめ導入している環境でない限り、OSの再起動が要る。24時間注文を受け続ける決済ラインや、物流・医療・製造の稼働システムで、十分な検証もなしに平日の昼間から再起動ボタンを押せる責任者がどれだけいるだろうか。
モダンな構成なら即応できるかといえば、そうもいかない。HTTP2Shellのように下層の共有Cライブラリに穴が開くと、社内のどのコンテナイメージ、どのプロキシ、どのパッケージが該当バージョンのBrotliを内包しているかを洗い出すだけで何日も溶ける。
外部に開いた境界の隙がそのまま被害へ直結する構図は、国内の公的機関の報告とも重なる。情報処理推進機構(IPA)が公表した「情報セキュリティ10大脅威 2026」(組織編)では、1位の「ランサム攻撃による被害」、2位の「サプライチェーンや委託先を狙った攻撃」に続き、3位に組織のAI利用に伴う「AIの利用をめぐるサイバーリスク」が初選出され、4位に「システムの脆弱性を悪用した攻撃」が入った。また警察庁の「令和7年におけるサイバー空間をめぐる脅威の情勢等について」でも、年間226件報告されたランサムウェア被害の約6割(143件)を中小企業が占め、感染経路が判明した事案の8割超がVPN機器やリモートデスクトップといった外部接続口に集中している。新種の深層バグであれ既知の機器不備であれ、「外に開いた境界をすぐには塞げない現場」から順に狙われる現実は変わらない。
「年に一度の脆弱性診断を受けているから備えはある」と答える経営者もいるだろう。もちろん、自社のどこに弱点があるかを知る現状把握として、脆弱性診断は欠かせない第一歩だ。ただ、健康診断の検査結果表を机に広げても病原菌は止まらない。診断報告書はあくまで「気づかせる層(ガードレール)」だ。報告書を受け取ってから予算を取り、テストを終えてパッチを当てるまでの数週間から数か月のあいだ、攻撃パケットは1つも止まらないのである。
コード改修・再起動なしで守る3つのエンフォースメント境界——入口・実行環境・内部隔壁
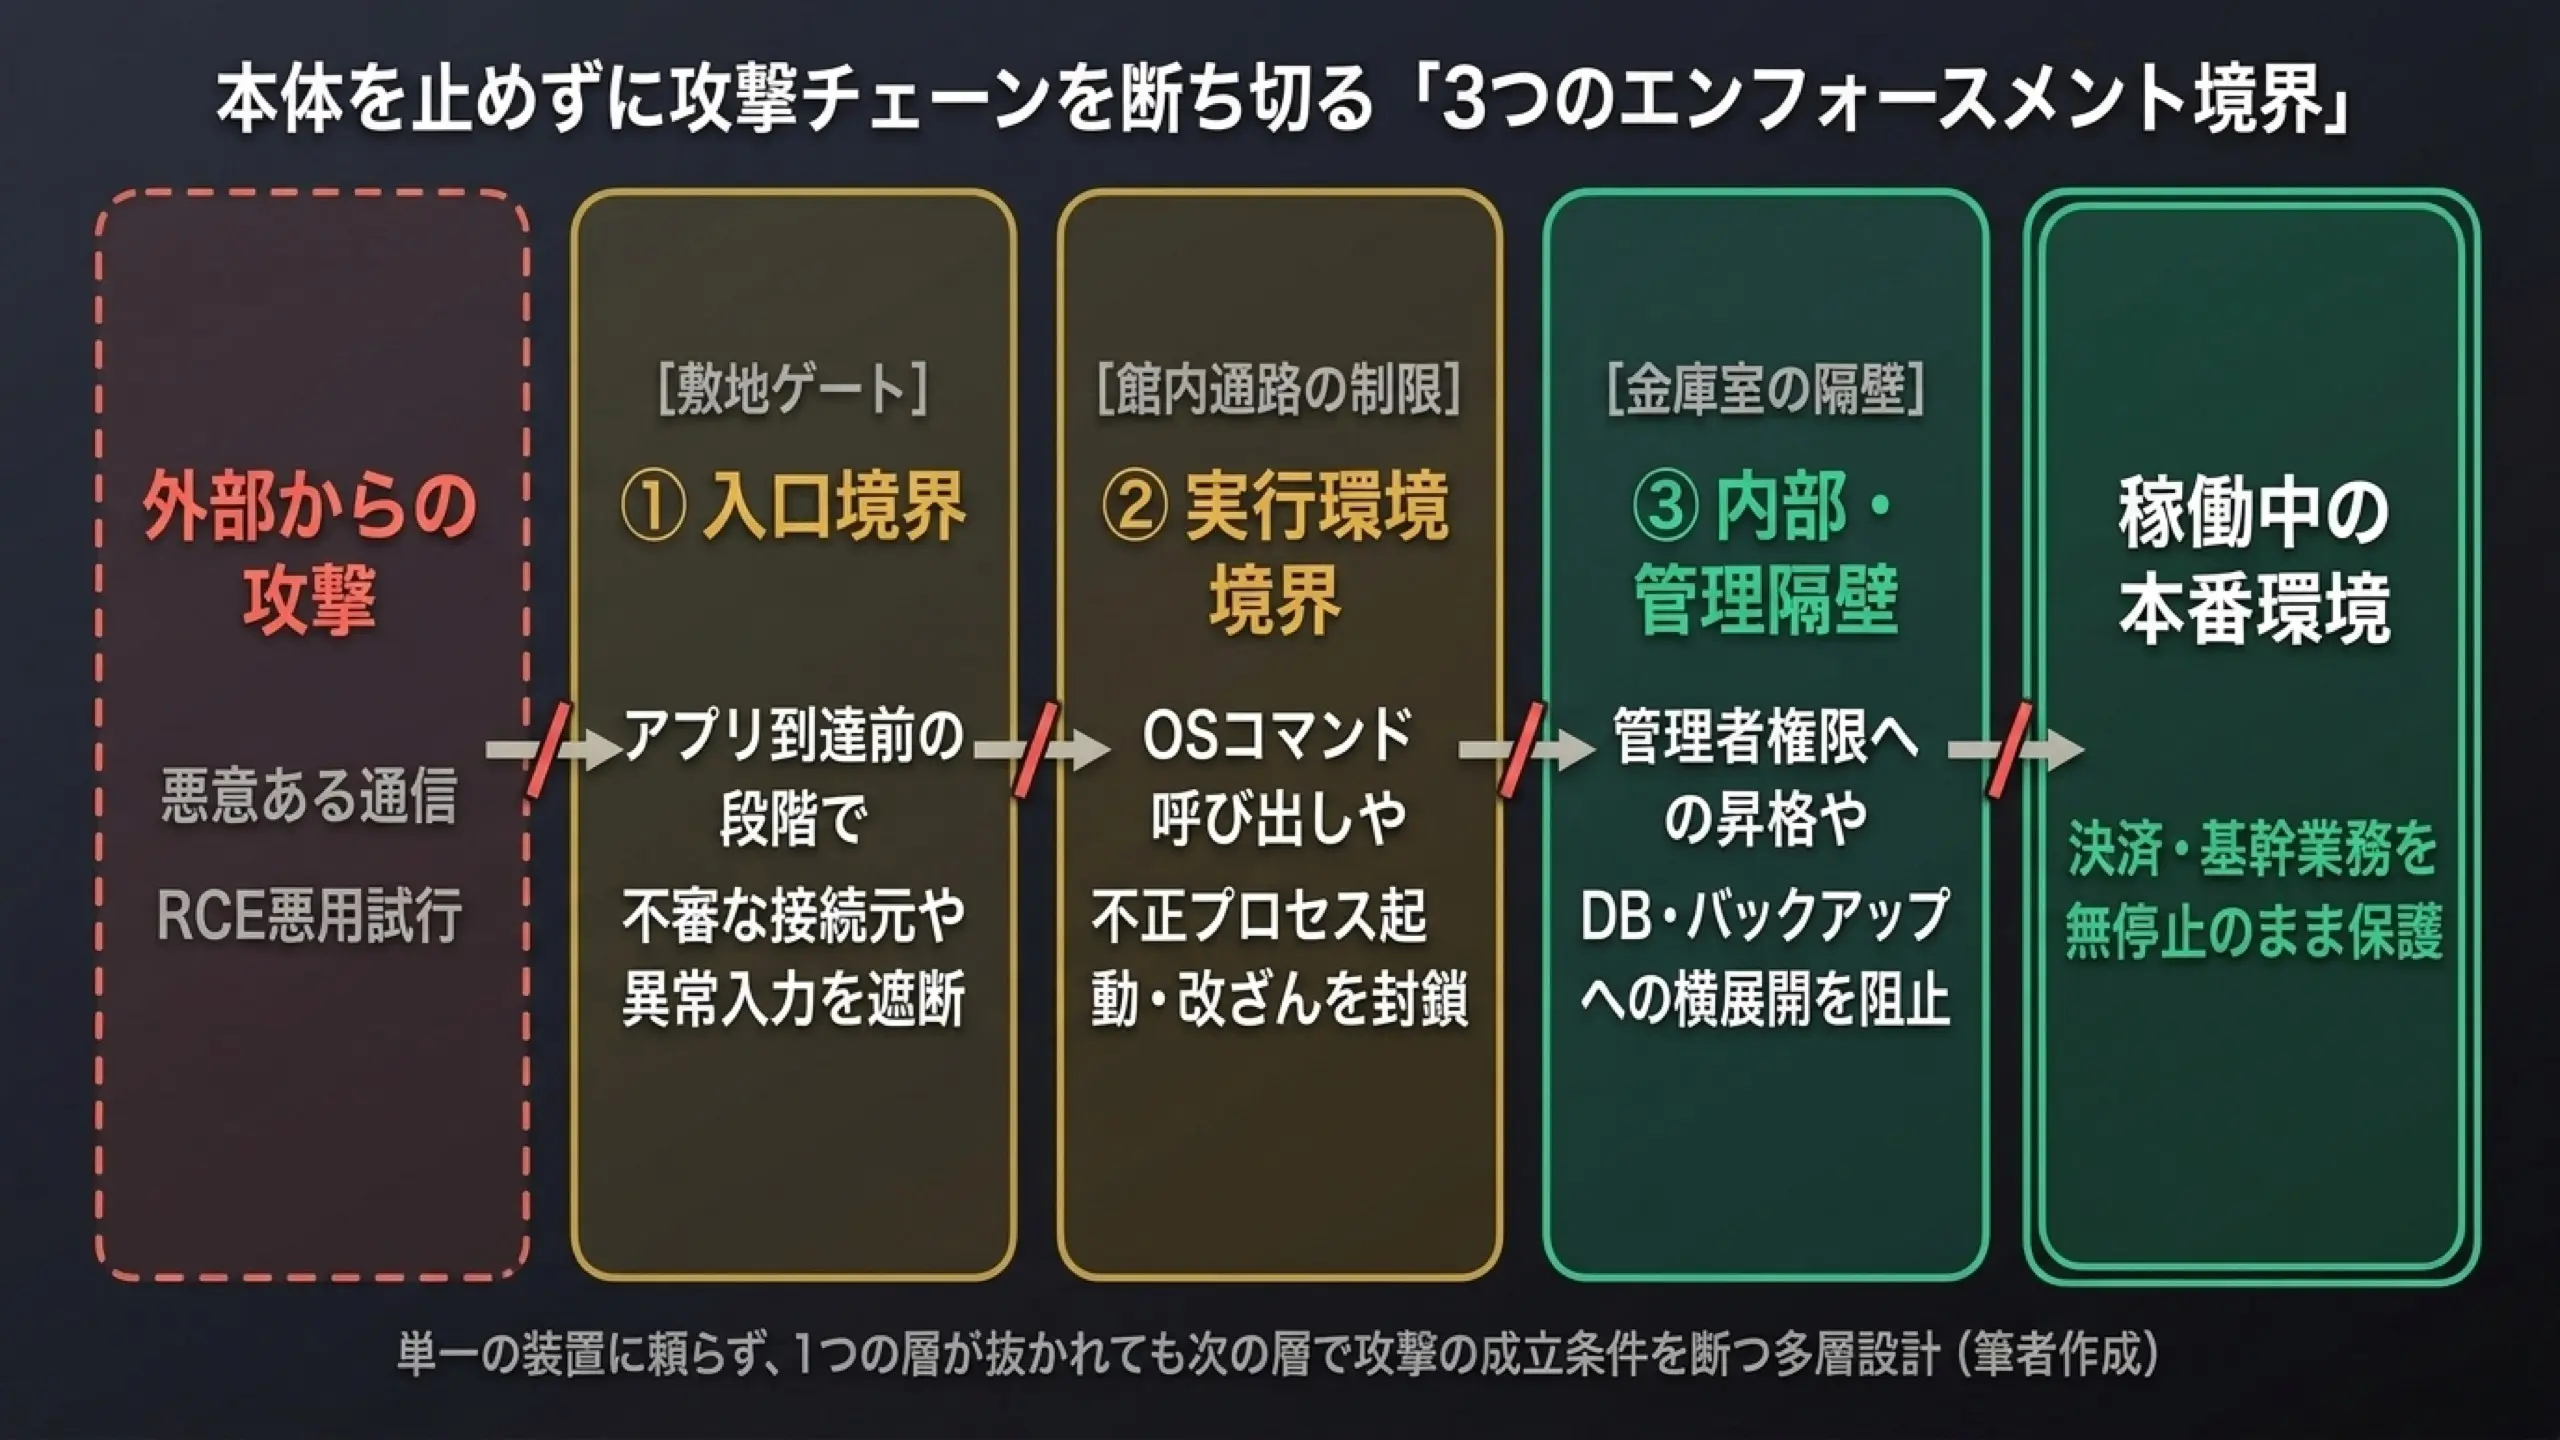
パッチ適用やシステム刷新が完了するまでの空白期間を生き残る現実解は、「脆弱性をゼロにすること」と「脆弱性が残っていても被害を成立させないこと」を切り分け、アプリケーションのコード改修やOS再起動を伴わずに外側から攻撃チェーンを断つ「多層のエンフォースメント境界」を重ねることにある。
以前のコラム「「開発速度を落とせ」は答えではない——AI管理の3つの層を正しく理解する」では、逸脱を警告する「ガードレール」と、物理的に挙動を遮断する「エンフォースメント境界」を分けた。本番インフラの防衛も原理は同じだ。建物の正面玄関の錠前(OSや言語バージョン)を今日中に交換できなくても、敷地ゲートで不審車両を止め、館内の通路を区切り、金庫室の前に別系統の隔壁を置けば、資産の持ち出しは防げる。
最初に置くのは、外周の「入口境界」である。前段のリバースプロキシやゲートウェイで通信をいったん終端・正規化し、問題となっている圧縮形式の受け入れ停止や、外部公開が不要な待受ポート・管理経路への到達遮断、異常なリクエストの選別を前段で完結させる。LinuxカーネルのTCP処理系や共有デコーダーのバグはWebアプリの手前で発火するが、そもそも細工されたパケットや圧縮ストリームが後段の本番機へ届かなければ、攻撃は入口で空振りに終わる。
その内側に重ねるのが「実行環境境界」だ。万が一、正規の通信を装った入力が入口をすり抜けてWebアプリケーション層に届いたとしても、ワーカープロセスに許容する振る舞いをOSや実行環境の権限分離機構であらかじめ最小限に縛っておく。具体的には、業務に不要なOSコマンドや子プロセスの起動、公開ディレクトリの書き換え、見知らぬ外部サーバーへの外向き通信を封鎖する設計だ。これ自体はアプリケーションのコードを変えずに適用できる。もちろん、ワーカーが業務上アクセスできるデータベース等の資源まではこの層だけでは守り切れないからこそ、次の第3の境界と必ずセットで組む。
そこで最奥を守るのが「内部・管理隔壁」である。仮に公開側の1プロセスが侵害され、アプリ用の接続情報を見られたとしても、管理者権限への昇格や管理経路への回り込み、データベースの過剰権限による全件破壊、バックアップ領域へのラテラルムーブメント(侵入後に内部ネットワークを横断して被害を広げる動き)を許さないよう、権限と経路と退避領域を別系統の隔壁で切り離す。本番機側からは削除も上書きもできない退避構造を持っておけば、最悪の事態でも事業の再起は奪われない。
「それならWAF(Web Application Firewall=Webアプリ前面で不正通信を遮断する防御装置)を1枚入れておけば足りるのではないか」と思われるかもしれない。WAFは入口境界の一要素にはなるが、単独の装置にすべてを背負わせるのには無理がある。HTTPより下位のTCP層を突く攻撃や、アプリ内部の権限悪用、管理経路への横展開まではWAFの守備範囲外だからだ。1箇所が抜かれた瞬間に奥まで被害が貫通する「一枚岩の壁」ではなく、層ごとに守備範囲を分担して攻撃チェーンを寸断する多層設計が要る。
もう1つ、現場で外せない条件がある。本番機への負荷だ。長年動いてきたレガシー環境やリソースに余裕のないサーバーに、常時メモリスキャンを走らせるような重い常駐監視ソフトを追加すれば、それ自体が処理遅延や障害の引き金になりかねない。前段での通信制御とOS標準レベルの軽量な権限制御を組み合わせ、本番アプリケーションの稼働を邪魔しない実装を選ぶことが実務上の急所になる。
結び——正面玄関の錠前を今すぐ替えられなくても、金庫室は守れる
AIが深層バグの探索と攻撃実証を加速させる時代に経営者と技術責任者が取るべき順序は、「いつかできる大規模刷新」を待つことではなく、今日から改修完了までの無防備な空白を境界設計で先に埋めることだ。
誤解のないよう釘を刺しておきたいが、境界設計は「もうパッチを当てなくていい」「古い環境のまま何年も放置していい」という免罪符ではない。正面玄関の錠前は、計画を立てて必ず新しいものに交換すべきだ。境界防御の本質は、稟議と互換性検証を経て安全にシステム更改を終えるまでの「時間を買う手段」にある。今夜の午前3時にも自動化されたスキャンは世界中の公開サーバーを叩き続けている以上、「直せる日が来るまで無防備で祈る」か、「稼働を止めずに外周と隔壁を固めて改修までの時間を稼ぐ」か。経営判断として選ぶべき道は明らかだろう。
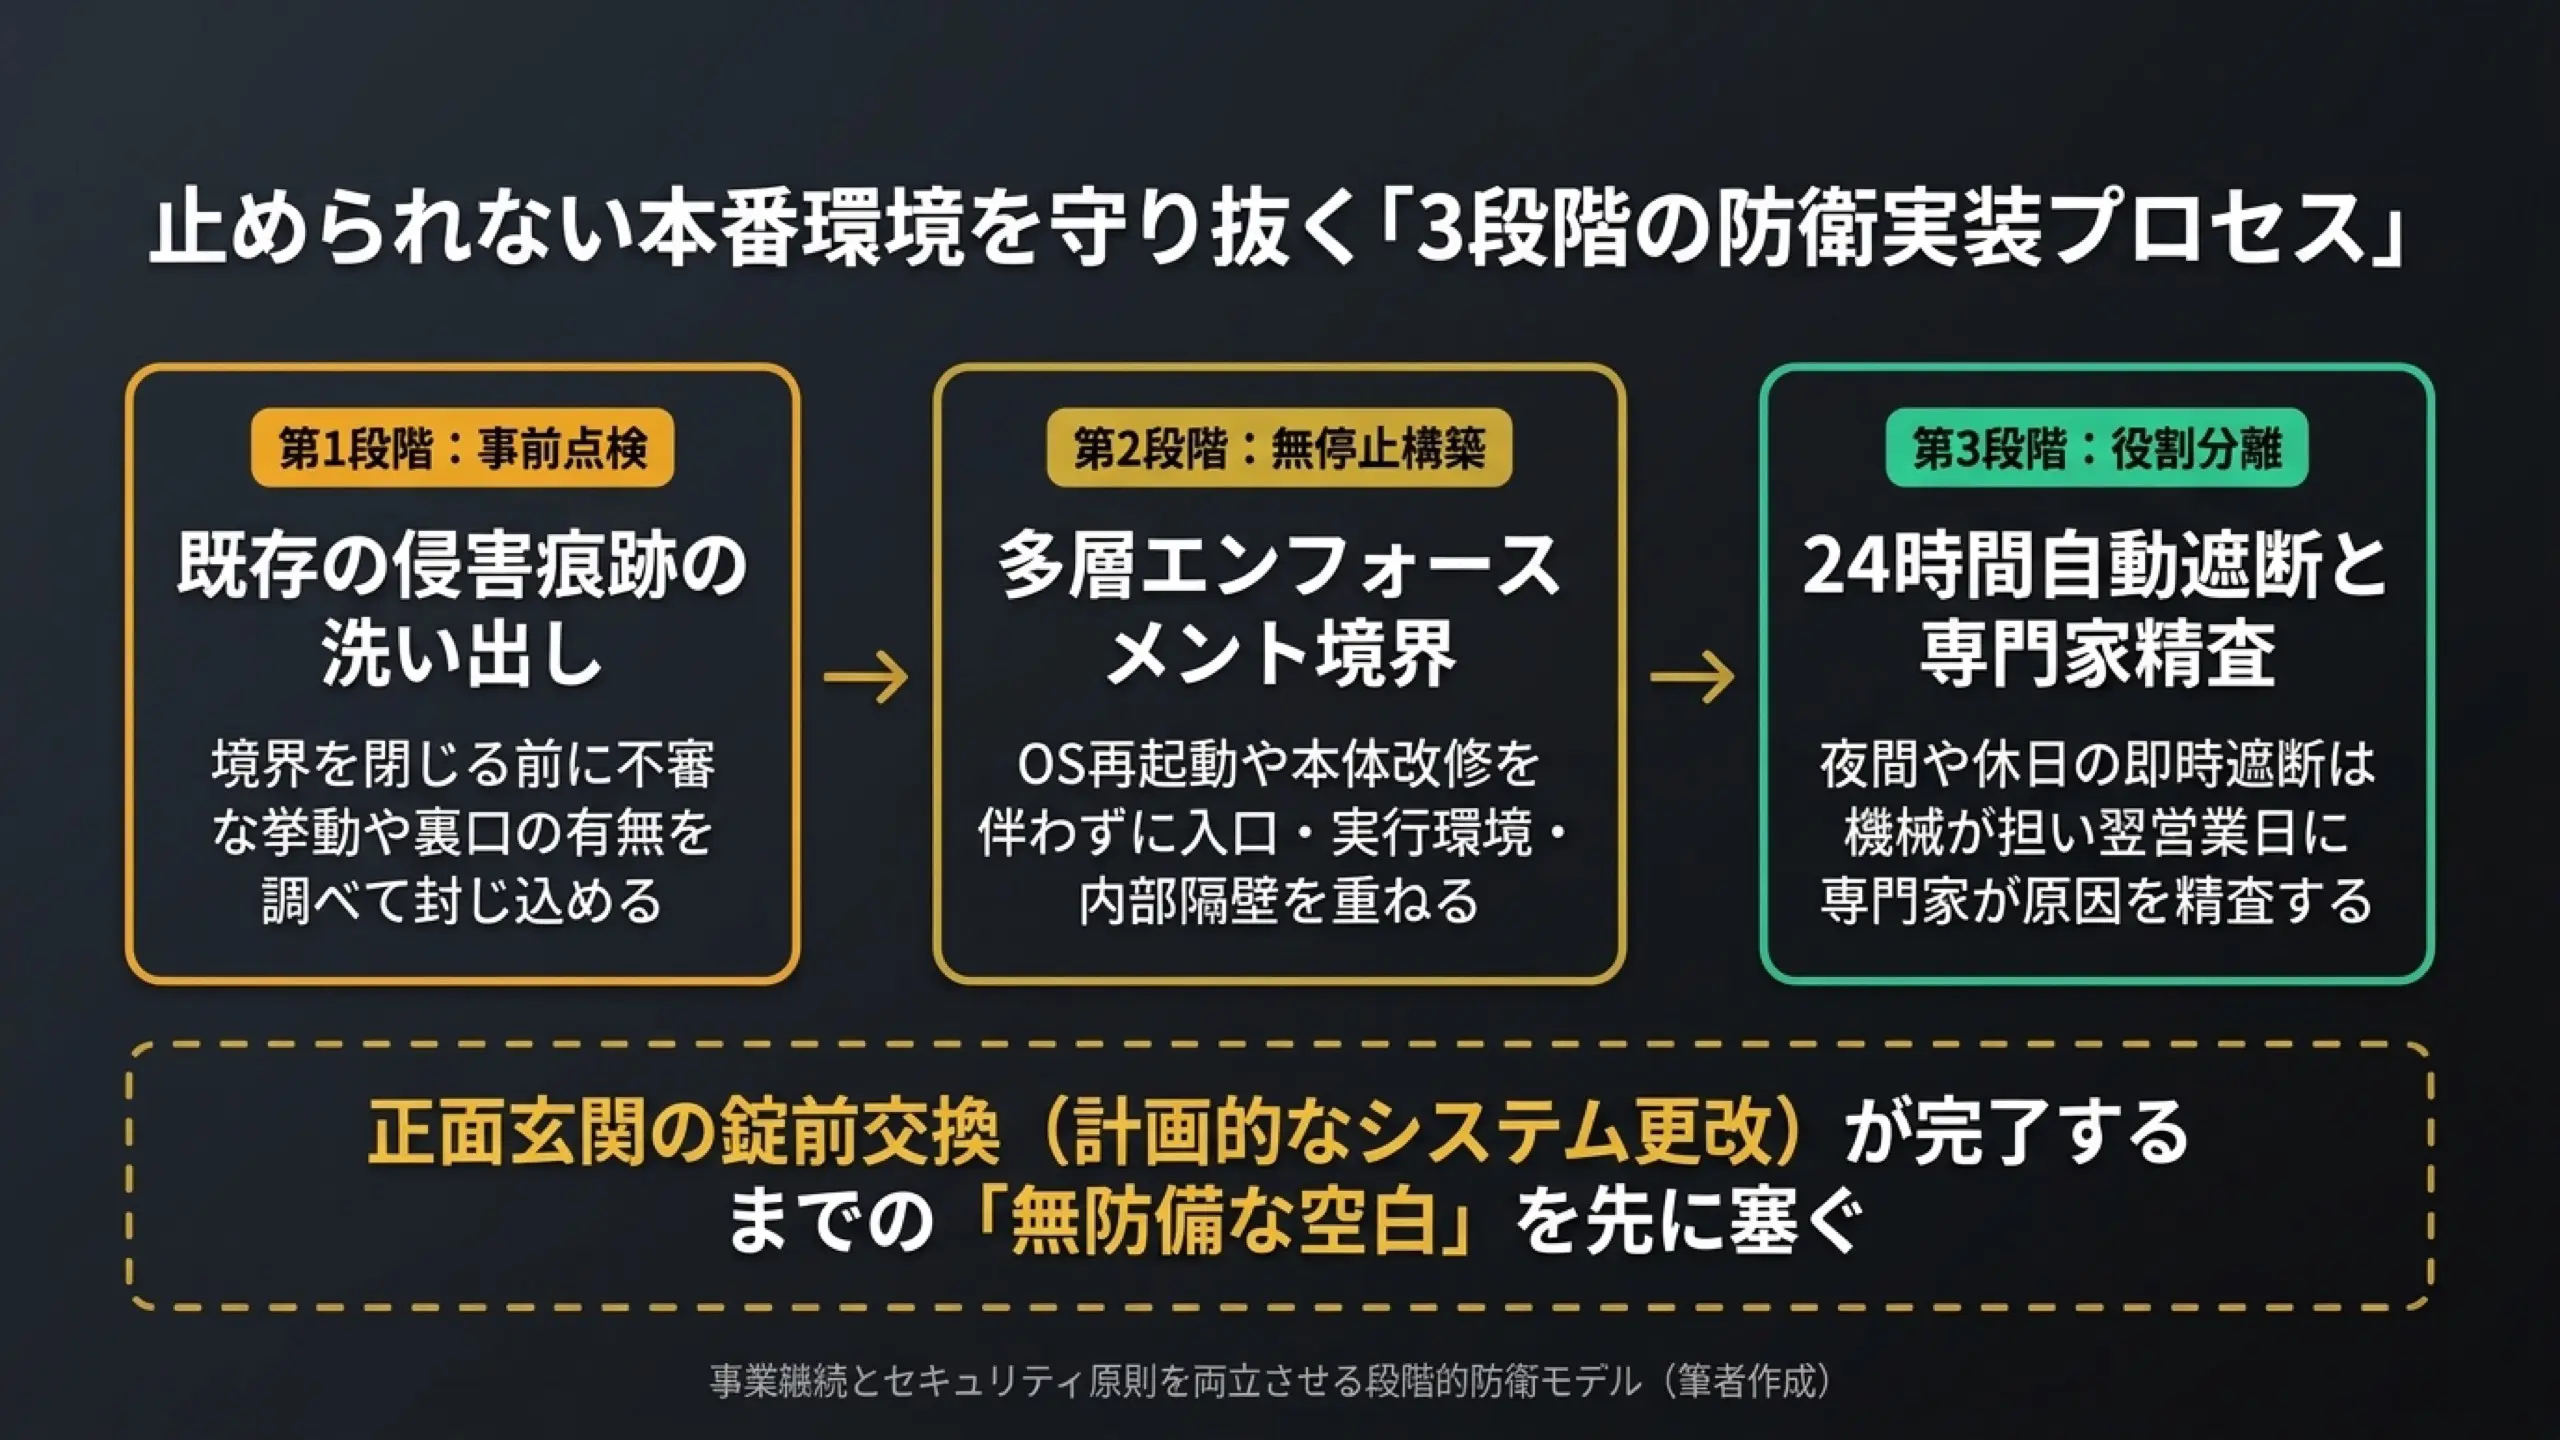
止められない本番環境を抱える組織は、次の3つの順序で手を打てばよい。
最初にやるべきは、既存の侵害痕跡の洗い出しだ。PHP2ShellやHTTP2Shellのように公表から数日で実悪用が確認されている事案では、境界を閉じる前に不審な挙動や裏口(バックドア)が潜んでいないかを点検しなければならない。賊を部屋に入れたまま内鍵をかけても意味がないからだ。
次に、コード改修やOS再起動を伴わない多層エンフォースメント境界の構築へ進む。言語バージョンアップや基盤刷新という大手術の前に、既存の稼働環境を壊さず入口・実行環境・内部隔壁を重ね、攻撃が被害へ至る経路を層ごとに断つ。
最後に要となるのが、「決定論的な無人自動遮断」と「人間による文脈精査」の役割分離である。深夜や休日にアラートメールだけを飛ばす監視では、担当者が翌朝スマートフォンを見た時点で暗号化が終わっている。一方で、曖昧な異常予測のまま手当たり次第に自動遮断すれば、誤検知で正規の顧客決済や業務通信まで止めかねない。だからこそ、事前の監視検証と即時切り戻し手順を整えた上で、「通常の業務では起こり得ない逸脱挙動」だけを24時間無人で機械的に遮断し、封じ込めた後の原因精査や恒久対策の判断を翌営業日に専門家が担う。推測に頼る部分と、0か1かで強制遮断する部分を切り分けることで、専任のセキュリティ部隊を持たない組織でも事業を止めずに夜を越せる。
前回のコラム「OpenAI Dotsの矛盾──「安全に使うと価値が消える」常時稼働AIエージェントの構造的欠陥」で見たAIエージェントも、今回の本番サーバーも、根底の問いは1つに重なる。善意や注意喚起に頼るのではなく、突破される可能性を織り込んで「物理的に止まる境界」をどこに設計するかだ。正面玄関の錠前を今すぐ替えられない事情があるなら、まずは敷地ゲートと金庫室の隔壁から固めればよい。事業の足を止めずに守り抜く手段は、設計次第で今日からでも手に入る。
ここまで、AIエージェント(前回)と本番インフラ(今回)という「守り」の両面で、警告やお願いではなく物理的に挙動を止めるエンフォースメント境界こそが事業を守る構造を見てきた。では次回から、視点を事業の「攻め」——企業のマーケティングと情報発信——に転じよう。Xの収益化改定や職場の「ワークスロップ」問題が噴出する今、AI丸投げの量産で人を動かす発信は作れるのか。「入力次元の法則」でその構造を解剖する。
マーケティングなき
エンジニアリングは独善、
エンジニアリングなき
マーケティングは空論。
すぐにはアップグレードも再起動もできない本番環境を、稼働を止めずに多層の防衛構造で守り抜きたい方へ。
📎 データソース・参考情報
- JPCERT/CC「PHPにおける複数の脆弱性(CVE-2026-109618、CVE-2026-109619)に関する注意喚起」(2026年10月22日)
- The PHP Group, “PHP 8.5.12 Release Announcement”(October 21, 2026)
- JPCERT/CC「BrotliのC言語実装における境界外書き込みの脆弱性(CVE-2026-111497)に関する注意喚起」(2026年10月26日)
- Google, “Brotli v1.2.1 Release”(October 21, 2026)
- CISA, “Known Exploited Vulnerabilities Catalog”(CVE-2026-109618 / 109619 / 111497)
- Anthropic, “Discovering and exploiting vulnerabilities in critical, real-world software with Claude”(October 27, 2026)
- 情報処理推進機構(IPA)「情報セキュリティ10大脅威 2026」
- 警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」
- 「開発速度を落とせ」は答えではない——AI管理の3つの層を正しく理解する
- OpenAI Dotsの矛盾──「安全に使うと価値が消える」常時稼働AIエージェントの構造的欠陥
和泉 裕臣
株式会社SINGULIER 代表取締役 CEO / CTO / CMO / 社内哲学者
早稲田大学大学院(哲学専攻)出身。「マーケティングなきエンジニアリングは独善、エンジニアリングなきマーケティングは空論」の哲学のもと、月間流通額数十億円規模のシステム構築や、1,000万PV/day超のアドテク基盤におけるアーキテクト実績を持つ。自然言語処理(NLP)および生成AIモデルの開発責任者としてプロジェクトを主導。